


2026.10.29
コーディング
WordPressのセキュリティ対策は何が必要?導入前に知っておきたいリスクと発注先の選び方
WordPressの導入を検討する際、多くの企業が懸念するのがセキュリティです。導入しやすく自由度も高いCMSである一方、「本当に企業サイトに使って問題ないのか」と判断に迷うWeb担当者や経営者の方も多いのではないでしょうか。
本記事では、WordPressのセキュリティリスクと導入前に知っておきたい対策について、コーディング代行を手がけるコーディングアーミーが解説します。あわせて、セキュリティ対策の観点で見た制作会社の選び方も紹介しますので、WordPressでのサイト構築や発注先を検討している方は、ぜひ参考にしてみてください。
目次
WordPressにセキュリティ対策が必要な理由
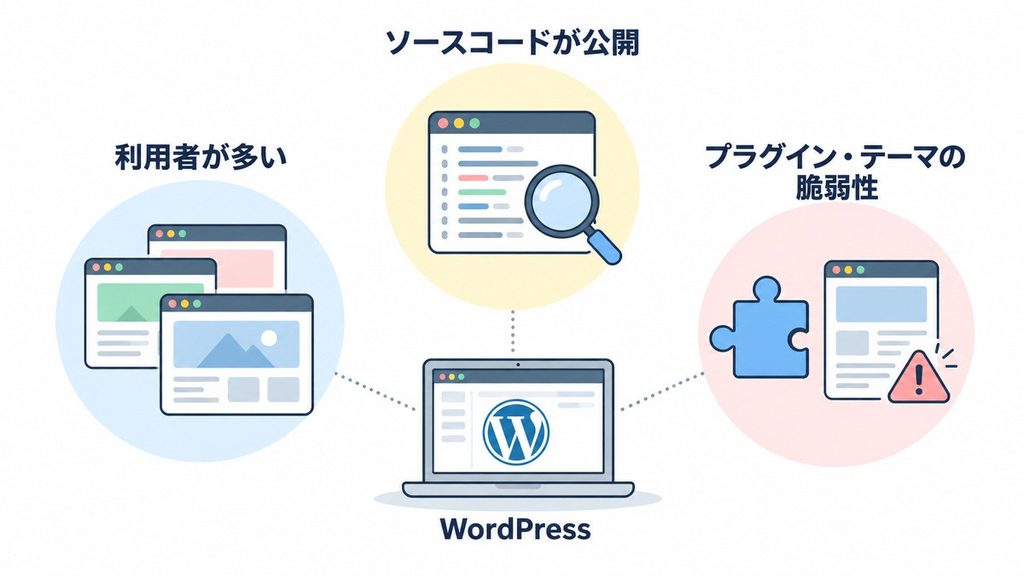
WordPressはWebサイトを手軽に構築・運用できる便利なシステムですが、セキュリティ対策も欠かせません。その主な理由は次の3つです。
- 利用者が多く攻撃の対象になりやすい
- オープンソースのため脆弱性を発見されやすい
- プラグイン・テーマの脆弱性が多く報告されている
それぞれ詳しく見ていきましょう。
利用者が多く攻撃の対象になりやすい
WordPressは世界でもっとも使われているCMSです。W3Techsの調査(2026年10月時点)では、利用CMSが判明しているWebサイトの58.3%をWordPressが占め、日本語サイトでは82.9%に上ります。
WordPressへの攻撃には、プログラムで多数のサイトを自動的に探索し、侵入を試みるものもあります。利用者が多いWordPressは、一つの攻撃方法で大量のサイトを狙えることから、攻撃者の標的になりやすい特徴があります。そのため、サイトの知名度や規模に関係なく、攻撃の対象となる可能性があります。
出典:W3Techs「Usage statistics of content management systems」「Distribution of content management systems among websites that use Japanese」
オープンソースのため脆弱性を発見されやすい
WordPressは、プログラムのソースコードが公開されているオープンソースのCMSです。誰でも内容を確認できるため、攻撃者もコードを分析し、不正アクセスや情報漏えいにつながる弱点である「脆弱性」を探すことができます。
こうした脆弱性が発見されると、その弱点を狙った攻撃を受けるおそれがあります。オープンソースであること自体が安全性の低さを意味するわけではありませんが、攻撃者に脆弱性を悪用されるリスクを踏まえ、適切なセキュリティ対策を講じる必要があります。
プラグイン・テーマの脆弱性が多く報告されている
WordPressでは、本体よりもプラグインやテーマの脆弱性が多く報告されています。セキュリティ企業Patchstackの調査によると、2025年に確認されたWordPress関連の脆弱性のうち、約91%がプラグイン、約9%がテーマで見つかり、WordPress本体は6件でした。
プラグインやテーマは開発元によって保守・更新の状況が異なり、脆弱性が修正されずに残ることもあります。WordPress本体を適切に更新していても、導入しているプラグインやテーマの脆弱性が攻撃の入り口となり、サイトの改ざんや情報漏えいにつながるおそれがあります。
参考:Patchstack「State of WordPress Security in 2026」
WordPressが攻撃を受けた場合に起こる被害
WordPressへの攻撃は、自社サイトの運営だけでなく、顧客や訪問者にも影響を及ぼすおそれがあります。ここでは、主な4つの被害を解説します。
- 管理画面への不正アクセス
- Webサイトの改ざん
- 個人情報・顧客情報の漏えい
- スパム送信・マルウェア配布の踏み台化
管理画面への不正アクセス
推測されやすいパスワードや、ほかのサービスで漏えいした使い回しのログイン情報は、WordPressの管理画面への不正ログインに悪用されるおそれがあります。
とくに管理者アカウントを乗っ取られると、記事の改ざん・削除だけでなく、サイトの設定変更やプラグインの追加など、幅広い操作が行われてしまいます。さらに、新たな管理者アカウントを作成されると、攻撃者が継続してアクセスできる状態が残ります。
正規の担当者のパスワードや権限まで変更された場合は、管理画面にログインできなくなり、記事の更新やサイトの管理業務にも支障が生じます。
Webサイトの改ざん
WordPressの管理画面への不正ログインや、プラグイン・テーマの脆弱性を悪用した侵入によって、サイトの内容やプログラムが無断で書き換えられることがあります。商品情報や会社情報が改変されれば、公式サイトから誤った情報が発信され、閲覧者の混乱を招きかねません。
さらに深刻なのは、不正なリンクやプログラムを埋め込まれ、訪問者がフィッシングサイトへ誘導されるケースです。誘導先でIDやパスワードを入力すると、認証情報を盗まれる被害につながります。
こうした改ざんは企業の信用低下を招くほか、サイトが危険と判定された場合には、検索結果やブラウザに警告が表示され、アクセスが減少する原因にもなります。
個人情報・顧客情報の漏えい
WordPressで会員サイトやECサイトを運営している場合、氏名・メールアドレス・住所・購入履歴などの顧客情報がデータベースに保存されていることがあります。WordPress本体やプラグインの脆弱性を悪用されたり、管理者アカウントを乗っ取られたりすると、こうした情報が外部に流出するおそれがあります。また、問い合わせフォームが改ざんされ、利用者が入力した情報が攻撃者に送信されるケースもあります。
漏えいした情報は、フィッシング詐欺やなりすましなどに悪用され、顧客に二次被害をもたらす可能性があります。さらに、不正アクセスによって個人データが漏えいした場合や、そのおそれがある場合には、個人情報保護法にもとづき、原則として個人情報保護委員会への報告と本人への通知が必要です。
参考:個人情報保護委員会「漏えい等の対応とお役立ち資料」
スパム送信・マルウェア配布の踏み台化
WordPressの管理画面への不正ログインやプラグインの脆弱性を悪用した侵入によって、サイトやサーバーが攻撃者の踏み台にされることがあります。サーバーに不正なプログラムが設置され、スパムメールの大量送信やマルウェアの配布、他のWebサイトへの攻撃などに悪用されるケースです。
こうした不正利用は、サイトの見た目に変化がないまま行われることもあり、運営者が気づかないうちに第三者への被害が広がるおそれがあります。さらに、スパムメールの送信元としてサーバーのIPアドレスがブロックされると、同じIPアドレスから送る正規の業務メールまで届きにくくなる場合があります。
構築段階で組み込むべきWordPressのセキュリティ対策
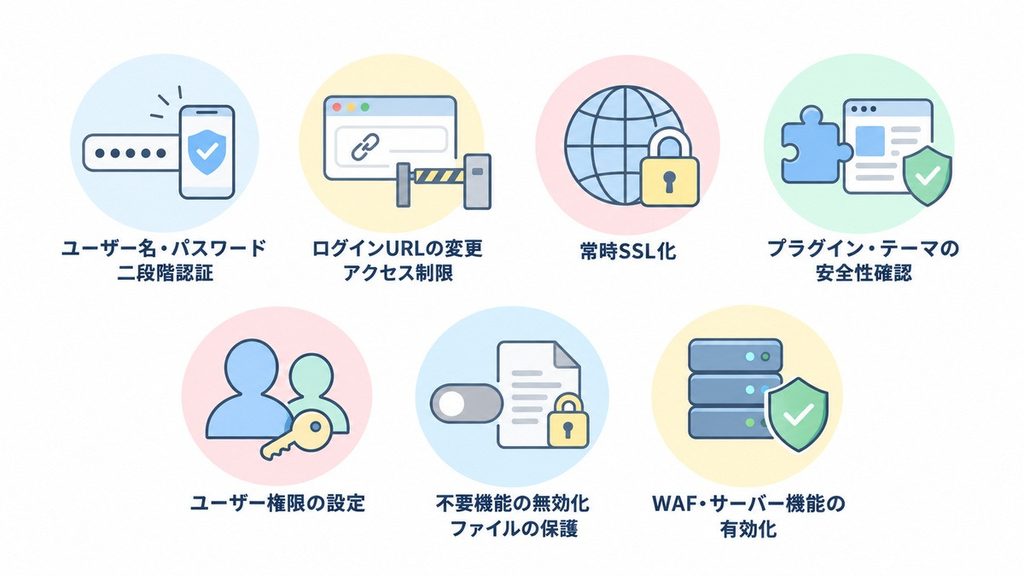
WordPressのセキュリティ対策は、サイトの構築段階から取り入れておくことが重要です。ここでは、構築時に実施しておきたい以下の7つの対策を紹介します。
- 推測されにくいユーザー名・パスワードと二段階認証
- ログインURLの変更と管理画面へのアクセス制限
- 常時SSL化
- 安全性を基準にしたプラグイン・テーマの選定
- ユーザー権限の適切な割り当て
- 使わない機能の無効化とファイルの保護
- WAF・サーバー側セキュリティ機能の有効化
それぞれ詳しく見ていきましょう。
推測されにくいユーザー名・パスワードと二段階認証
WordPressの管理画面への不正ログインを防ぐには、ユーザー名とパスワードの設定に加え、二段階認証を導入することが効果的です。ユーザー名は「admin」など推測されやすいものを避け、パスワードは十分に長く、ほかのサービスで使い回していないものを設定しましょう。氏名や会社名、単純な単語を含むパスワードも避ける必要があります。
さらに、パスワードが流出した場合に備え、二段階認証も有効にしておきましょう。WordPress本体には標準搭載されていませんが、「Two Factor」などのプラグインで追加できます。ログイン時にパスワードに加えて認証アプリのコードなどを求めることで、パスワードが知られた場合でも不正ログインのリスクを抑えられます。とくに、サイト全体の設定を変更できる管理者アカウントでは、優先して導入したい対策です。
ログインURLの変更と管理画面へのアクセス制限
WordPressのログイン画面は、初期状態では共通のURL「/wp-login.php」からアクセスできるため、自動化された不正ログインの標的になりやすい特徴があります。そこで、「SiteGuard WP Plugin」や「XO Security」などのプラグインでログインURLを変更すれば、標準のURLを狙った無差別なアクセスを減らせます。
さらに、ログイン画面や管理画面へのアクセスを特定のIPアドレスに限定する方法や、サーバー側でBasic認証を追加する方法も効果的です。これにより、WordPressのログイン認証に加えてアクセスを制限でき、不正ログインのリスクを抑えられます。
ただし、IP制限によって外出先などからアクセスできなくなる場合や、管理画面全体への制限がサイトの一部機能に影響する場合もあるため、更新担当者の利用環境やサイトの仕様を踏まえて設定しましょう。
常時SSL化
サイト全体をHTTPSで配信する「常時SSL化」は、ブラウザとサーバー間の通信を暗号化し、第三者による盗聴や通信途中での改ざんを防ぐ対策です。HTTPのままでは、WordPressへのログイン情報や問い合わせフォームの入力内容が暗号化されずに送信され、第三者に読み取られるおそれがあります。
現在は多くのレンタルサーバーで無料のSSL証明書を利用できるため、構築時に証明書を設定し、WordPressのサイトURLをHTTPSに統一しておきましょう。あわせて、HTTPでアクセスされた場合にHTTPSへ自動転送する設定を行い、画像やスクリプトなどの読み込み先にHTTPのURLが残っていないか確認することも必要です。
関連記事:ホームページをhttpsにするには?常時SSL化を導入する手順・メリットを解説
安全性を基準にしたプラグイン・テーマの選定
WordPressのプラグインやテーマは、機能やデザインだけでなく、提供元の信頼性や保守状況も確認して選びましょう。WordPress.orgの公式ディレクトリに掲載されているものや、実績のある開発元が提供するものを候補とし、更新履歴やサポート状況、使用するWordPressのバージョンとの互換性を確認します。
また、プラグインを増やすほど、脆弱性が生じる可能性のある箇所も増えるため、構築時には必要な機能を整理し、導入するプラグインを必要最小限に絞ることも効果的です。有料テーマやプラグインの非正規配布ファイルなどには、不正なコードが仕込まれているおそれがあるため、出所の不明なものは使用しないようにしましょう。
ユーザー権限の適切な割り当て
WordPressには、サイト全体を管理できる「管理者」や、記事の編集・公開を行う「編集者」「投稿者」など、操作できる範囲が異なる権限グループがあります。更新担当者全員に管理者権限を与えると、アカウントが不正利用された際に、サイトの設定変更やプラグインの追加など、広い範囲で不正な操作を行われるおそれがあります。
そのため、構築時には担当者ごとにアカウントを発行し、業務に必要な範囲の権限を割り当てましょう。たとえば、ほかの担当者の記事も編集・公開する場合は「編集者」、自分の記事だけを管理する場合は「投稿者」を設定し、管理者権限は必要最小限の人数に限定します。
このように権限を分けることで、万一アカウントが乗っ取られた場合でも、不正に操作される範囲を抑えられます。
使わない機能の無効化とファイルの保護
WordPressには、使用しない機能を無効化することで、不正利用のリスクを抑えられるものがあります。たとえば、管理画面からテーマやプラグインのファイルを直接編集できる機能は、管理者アカウントを乗っ取られた際に悪用されるおそれがあります。構築時に設定ファイル「wp-config.php」で「DISALLOW_FILE_EDIT」を有効にし、管理画面からのファイル編集を禁止しておきましょう。
また、外部アプリとの連携などに使われる「XML-RPC(xmlrpc.php)」は、不正ログインを試みる攻撃の対象になることがあります。使用していない場合は無効化を検討し、必要な場合はアクセス制限などで保護します。
さらに、サーバー上のファイルやフォルダには、読み取り・書き込みができるユーザーを制限する「パーミッション」を適切に設定します。とくに、データベースの接続情報を含む「wp-config.php」などの重要なファイルは、外部から直接アクセスできないように保護しておきましょう。
WAF・サーバー側セキュリティ機能の有効化
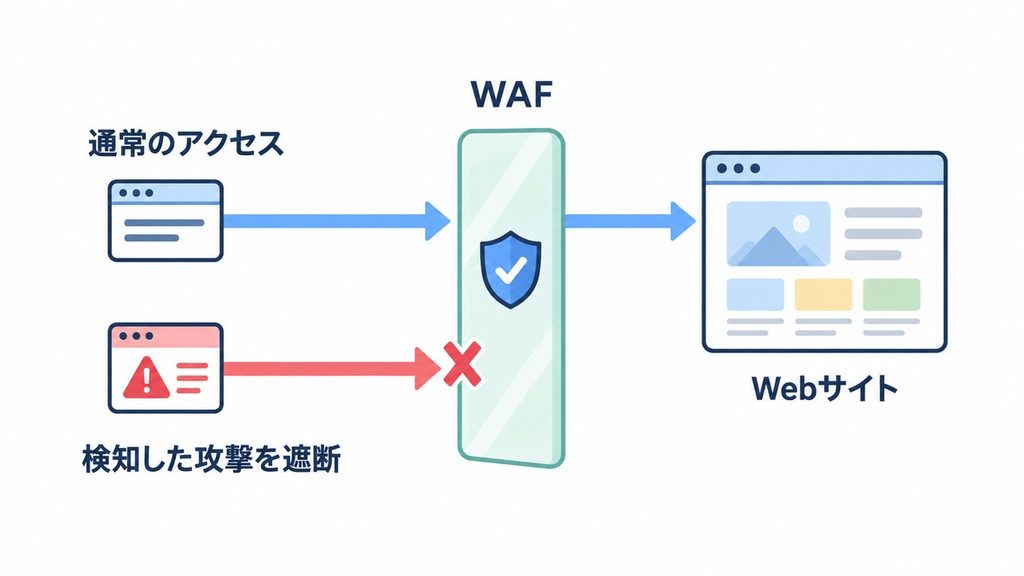
WAF(Webアプリケーションファイアウォール)は、Webサイトへの通信を検査し、SQLインジェクションやクロスサイトスクリプティングなどの攻撃を検知・遮断する仕組みです。WordPress本体やプラグインに脆弱性が見つかった場合も、修正されるまでの間、攻撃による被害を抑える対策として役立ちます。
多くのレンタルサーバーではWAFが提供されており、サーバーの管理画面から設定できます。また、サーバーによっては、ログイン試行回数の制限やマルウェアの検知、ファイルの改ざん検知などのセキュリティ機能も利用可能です。構築時には、こうした機能の提供状況を確認し、必要な設定を行っておきましょう。
なお、WAFが正常な通信を誤って遮断する場合もあるため、有効化後は問い合わせフォームの送信や管理画面の操作に問題がないか確認しましょう。
公開後に続けるべき運用面のセキュリティ対策
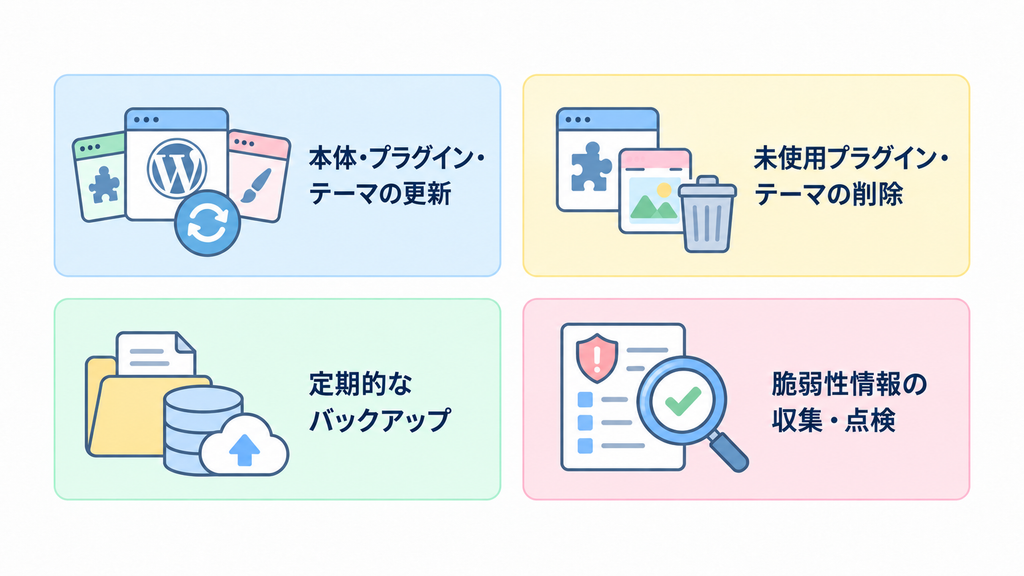
WordPressのセキュリティを維持するには、構築時の対策だけでなく、公開後も継続的な管理が必要です。ここでは、運用中に実施したい以下の4つの対策を紹介します。
- WordPress本体・プラグイン・テーマの更新
- 未使用プラグイン・テーマの削除
- 定期的なバックアップ
- 脆弱性情報の収集と点検
WordPress本体・プラグイン・テーマの更新
WordPress本体やプラグイン、テーマは、脆弱性の修正を含むアップデートが提供されるため、定期的な更新が必要です。古いバージョンを使い続けると、公表済みの脆弱性を悪用され、不正アクセスやサイトの改ざんなどの被害につながるおそれがあります。
WordPressには自動更新機能があり、プラグインやテーマも個別に自動更新を設定できます。ただし、設定やサーバー環境によっては更新が適用されないこともあるため、管理画面で更新状況を定期的に確認し、未適用の更新があれば速やかに対応しましょう。
また、更新によってサイトの表示や機能に不具合が生じる場合もあります。更新前にはバックアップを取得し、更新後にはサイトの表示や問い合わせフォームなどが正常に動作するか確認します。あわせて、WordPressの動作環境となるPHPも、サポート対象のバージョンを使用するようにしましょう。
未使用プラグイン・テーマの削除
WordPressで使わなくなったプラグインやテーマは、無効化したまま放置せず、削除しましょう。無効化してもファイルはサーバー上に残るため、脆弱性の種類によっては攻撃に悪用されるおそれがあります。
公開後は、インストール済みのプラグインやテーマを定期的に確認し、使用していないものや機能が重複しているものを整理します。不要なプラグインやテーマを削除することで、攻撃に悪用されるリスクを減らし、更新・管理の負担も軽減できます。
ただし、テーマを削除する際は、現在使用しているテーマや、その動作に必要な親テーマを残すよう注意しましょう。万一の切り替えに備え、WordPressの標準テーマを予備として1つ残しておく方法もあります。
定期的なバックアップ
WordPressへの不正アクセスによるサイトの改ざんや、更新作業に伴う不具合に備え、定期的なバックアップが必要です。サイト全体を復元できるよう、テーマ・プラグイン・画像などのファイルと、記事・設定・ユーザー情報などが保存されたデータベースの両方を取得しましょう。
バックアップには、レンタルサーバーが提供する自動バックアップ機能などを利用できます。取得頻度はサイトの更新状況に合わせて設定し、サーバー障害や不正侵入によるデータ消失に備えて、別のサーバーや外部ストレージにも保管しておくと安心です。
また、バックアップ機能を設定していても、必要なデータが保存されていなければ復旧できない場合があります。バックアップの取得状況や保存対象、保管期間を定期的に確認し、万一の際の復元方法も把握しておきましょう。
脆弱性情報の収集と点検
WordPressの運用では、管理画面の更新通知だけでなく、利用中のプラグインやテーマなどに関する脆弱性情報も確認しましょう。IPAやJVN(脆弱性対策情報ポータルサイト)の注意喚起、開発元やレンタルサーバーからのお知らせなどが情報源になります。重大な脆弱性が公表された場合は、自社サイトへの影響を確認し、修正版への更新や、必要に応じたプラグインの一時的な無効化など、速やかに対応することが重要です。
また、WordPress管理画面の「ツール」にある「サイトヘルス」では、更新状況やPHPのバージョン、HTTPSの設定など、サイトの状態を確認できます。ただし、サイトヘルスだけですべての脆弱性を把握できるわけではないため、外部からの情報収集と定期的な点検を組み合わせましょう。確認する情報源や点検の担当者を決めておくと、対応の見落としを防ぎやすくなります。
セキュリティ対策の観点で見たWordPress制作会社の選び方
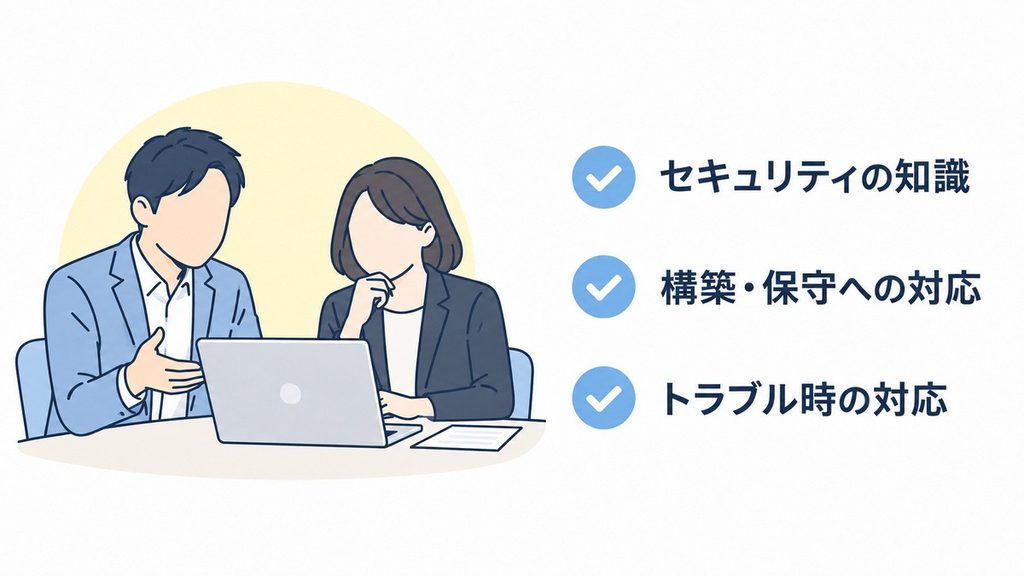
WordPress制作を依頼する際は、デザインや費用だけでなく、セキュリティへの対応力も確認しましょう。構築時の設定に加え、公開後の保守やトラブル対応まで見据えて依頼先を選ぶことがポイントです。
ここでは、制作会社を選ぶ際に確認したい以下の3つのポイントを紹介します。
- WordPressの脆弱性・セキュリティに関する知識があるか
- 構築時から公開後までセキュリティ対策を任せられるか
- トラブル発生時の対応体制が整っているか
それぞれ詳しく見ていきましょう。
関連記事:WordPress制作の費用相場とは?外注先や依頼のコツもご紹介
WordPressの脆弱性・セキュリティに関する知識があるか
WordPress制作会社を選ぶ際は、WordPressの仕組みやセキュリティ上のリスクを理解しているか確認しましょう。WordPressは本体だけでなく、プラグインやテーマにも脆弱性が見つかることがあり、サイトの用途や導入する機能に応じた対策が求められます。
打ち合わせでは、WordPressのセキュリティ対策について、どのような方針で取り組んでいるか確認するとよいでしょう。不正ログインへの対策やプラグインの選定基準など、具体的な対策とその必要性をわかりやすく説明できるかが判断のポイントです。
構築時から公開後までセキュリティ対策を任せられるか
構築時のセキュリティ設定だけでなく、公開後の保守にも対応しているか確認しましょう。制作会社によって対応範囲は異なるため、WordPress本体・プラグイン・テーマの更新やセキュリティパッチの適用、更新後の動作確認まで任せられるかがポイントです。
構築から保守まで同じ会社に依頼できれば、サイトの仕様や設定を把握したうえで継続的に対応してもらいやすいというメリットがあります。また、保守契約の対象となる作業や対応頻度、自社で管理する範囲についても事前に確認しておきましょう。
トラブル発生時の対応体制が整っているか
WordPressのセキュリティ対策を講じていても、不正アクセスやサイトの改ざんなどのトラブルを完全に防げるとは限りません。そのため、制作会社を選ぶ際は、万一の際に相談できる窓口や対応体制が整っているかも確認しましょう。
具体的には、緊急時の連絡方法や対応可能な時間帯に加え、被害状況の確認から原因調査、復旧作業まで対応してもらえるかが判断のポイントです。また、過去に不正アクセスやサイトの改ざんなどが発生した際、どのように対応したのかを確認することも、制作会社の対応力を見極める材料になります。
コーディングアーミーでは、WordPressの専門知識を持つスタッフが、構築時のセキュリティ対策から公開後の更新・保守、トラブル対応まで一貫して対応しており、制作から運用まで安心してお任せいただけます。
WordPressのセキュリティ対策に関するよくある質問
最後に、WordPressのセキュリティ対策に関するよくある質問にお答えします。
WordPressのセキュリティ対策はプラグインを入れるだけで十分ですか?
いいえ、セキュリティプラグインの導入だけでは不十分です。
プラグインで不正ログインの防止などを強化できますが、パスワードの管理や適切な権限設定、WordPress本体・プラグイン・テーマの更新なども欠かせません。複数の対策を組み合わせ、継続的に管理することが必要です。
レンタルサーバーのセキュリティ機能があればWordPress側の対策は不要ですか?
いいえ、WordPress側でも対策が必要です。
レンタルサーバーのWAFやアクセス制限などは外部からの攻撃を防ぐうえで有効ですが、WordPress内部の権限管理やプラグインの脆弱性への対応まで代替できるわけではありません。サーバー側とWordPress側の両方で対策を行いましょう。
WordPressは企業サイトに使っても安全ですか?
適切なセキュリティ対策を講じれば、WordPressは企業サイトにも利用できます。
ただし、構築時の設定だけでなく、公開後も継続的に更新・保守を行うことが前提です。とくに、顧客情報を扱うサイトでは、不正アクセスや情報漏えいへの対策を十分に検討しましょう。
WordPressが攻撃を受けた場合はどうすればいいですか?
まずは制作会社やサーバー会社に連絡し、必要に応じてサイトの公開を停止するなど、被害の拡大を防ぎましょう。そのうえで、アクセスログなどの証拠を保存し、被害状況や侵入経路を調査して、不正ファイルの削除や脆弱性の修正、サイトの復旧を進めます。
また、個人データの漏えいが発生した場合や、そのおそれがある場合は、法令上の報告対象に該当するか確認し、該当する場合は個人情報保護委員会への報告と本人への通知も必要です。
まとめ
WordPressのセキュリティ対策は、構築時の設定だけでなく、公開後も継続して取り組む必要があります。不正アクセスや情報漏えいなどのリスクを抑えるには、サイトの運用状況に合わせて適切な対策を講じ、定期的な管理を続けることが重要です。
コーディングアーミーのWordPressコーディング代行は、WordPressサイトの構築から公開後の更新・保守、セキュリティ対策まで一貫して対応しています。他社で構築したWordPressサイトの更新・保守も承っていますので、WordPressの構築や運用でお悩みの方は、お気軽にコーディング代行のCODING ARMYへご相談ください。
人気の記事




CONTACT US
コーディング代行のご依頼・ご相談・お見積もりは、Web制作会社のCODING ARMYへ
実績豊富なコーディングのプロがサポートします。
お気軽にお問い合わせください。
 075-365-0571
平日:9:00〜18:00
